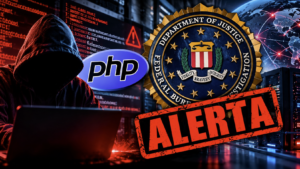

Duas vulnerabilidades de segurança identificadas na linguagem de programação PHP acenderam um alerta para organizações que mantêm sites, sistemas corporativos e aplicações conectadas à internet. Segundo uma publicação da divisão de crimes cibernéticos do FBI, as falhas podem permitir que invasores executem comandos remotamente em sistemas vulneráveis, criando riscos para dados confidenciais e redes corporativas.
Os problemas foram identificados pelos códigos CVE-2026-109618 e CVE-2026-109619. O FBI recomenda que as organizações verifiquem imediatamente seus ambientes, instalem as atualizações de segurança aplicáveis e monitorem sinais de possíveis invasões.
O alerta chama a atenção porque o PHP é utilizado em uma ampla variedade de aplicações web. Isso significa que uma falha nessa tecnologia pode afetar desde servidores que hospedam sites até sistemas que processam informações de usuários e empresas.
Como essas vulnerabilidades podem ser exploradas?
Para entender o risco, é importante saber que o PHP é uma linguagem de programação executada principalmente no servidor. Ela permite, por exemplo, processar formulários, consultar bancos de dados, gerenciar sessões de usuários e gerar páginas dinâmicas.
Quando uma vulnerabilidade permite a execução remota de código, um invasor pode, em determinadas condições, fazer com que o servidor execute instruções não autorizadas por meio de uma exploração da falha. Dependendo das permissões disponíveis e das proteções existentes, isso pode abrir caminho para roubo de informações, instalação de programas maliciosos ou comprometimento de outros componentes da rede.
Isso não significa, entretanto, que todos os sites que utilizam PHP estejam automaticamente invadidos. A possibilidade de exploração depende de fatores como a versão instalada, a configuração do sistema, a exposição do serviço à internet e a disponibilidade de correções.
Também é importante distinguir uma vulnerabilidade de uma invasão confirmada: a existência de uma falha cria uma oportunidade para ataques, mas não comprova que determinado servidor tenha sido comprometido.
FBI recomenda atualização imediata e monitoramento
Na publicação apresentada na imagem, o FBI orienta as organizações a adotar medidas de contenção e prevenção sem demora.
A primeira recomendação é identificar todas as instalações do PHP presentes no ambiente, dando prioridade aos servidores acessíveis pela internet e aos produtos de fornecedores que incorporam essa tecnologia. Depois, os responsáveis devem seguir as orientações oficiais do projeto PHP para aplicar as correções correspondentes às versões afetadas.
Caso não seja possível atualizar imediatamente um sistema vulnerável, o FBI recomenda retirá-lo de operação até que o risco possa ser adequadamente mitigado.
Outra medida importante é monitorar os servidores em busca de comportamentos incomuns. Entre os sinais que merecem investigação estão processos do PHP iniciando inesperadamente terminais de comando, downloads de arquivos não autorizados e outras atividades incompatíveis com o funcionamento normal da aplicação.
Se houver indícios de comprometimento, a orientação é isolar os sistemas afetados, preservar os registros de atividade e comunicar o incidente às autoridades competentes. Os registros podem ajudar os investigadores a reconstruir o que aconteceu e identificar possíveis responsáveis.
Por que o alerta merece atenção?
O risco não se limita a grandes empresas. Pequenos negócios, portais de notícias, lojas virtuais e organizações que dependem de aplicações web também podem precisar verificar seus sistemas, especialmente quando utilizam versões vulneráveis ou componentes desatualizados.
Um servidor comprometido pode servir como ponto de entrada para ataques mais amplos. Conforme o nível de acesso obtido pelo invasor, o incidente pode resultar em exposição de dados, interrupção de serviços, alterações não autorizadas em páginas e tentativas de avançar para outros sistemas conectados à mesma infraestrutura.
Por esse motivo, a segurança não depende apenas de instalar uma atualização. É necessário também verificar registros, revisar permissões, manter cópias de segurança e investigar atividades suspeitas quando houver motivos para acreditar que uma falha foi explorada.
O que as organizações devem fazer agora?
A prioridade é conferir os comunicados técnicos oficiais do PHP e determinar se as versões instaladas estão entre as afetadas. O alerta também cita o CERT-EU e o catálogo de vulnerabilidades conhecidas e exploradas da Agência de Segurança Cibernética e de Infraestrutura dos Estados Unidos, a CISA, como fontes para acompanhamento.
Até que as versões afetadas, os detalhes técnicos e o alcance da exploração sejam confirmados nas fontes oficiais, não é correto afirmar que todos os sistemas PHP estão vulneráveis ou que essas falhas já foram utilizadas em ataques em larga escala.
O episódio reforça uma regra fundamental da segurança digital: manter softwares atualizados, reduzir a exposição de serviços desnecessários e monitorar continuamente os servidores são medidas essenciais para diminuir o risco de invasões.
Para organizações que dependem da internet para operar, agir rapidamente diante de um alerta desse tipo pode fazer a diferença entre corrigir uma falha a tempo e enfrentar um incidente com consequências financeiras e operacionais.
Descubra mais sobre Área Militar
Assine para receber nossas notícias mais recentes por e-mail.