URGENTE!! FBI alerta para duas falhas críticas no PHP que podem permitir invasões remotas a sites e servidores

Duas vulnerabilidades de segurança identificadas na linguagem de programação PHP acenderam um alerta para organizações que mantêm sites, sistemas corporativos e aplicações conectadas à internet. Segundo uma publicação da divisão de crimes cibernéticos do FBI, as falhas podem permitir que invasores executem comandos remotamente em sistemas vulneráveis, criando riscos para dados confidenciais e redes corporativas.

Os problemas foram identificados pelos códigos CVE-2026-109618 e CVE-2026-109619. O FBI recomenda que as organizações verifiquem imediatamente seus ambientes, instalem as atualizações de segurança aplicáveis e monitorem sinais de possíveis invasões.

O alerta chama a atenção porque o PHP é utilizado em uma ampla variedade de aplicações web. Isso significa que uma falha nessa tecnologia pode afetar desde servidores que hospedam sites até sistemas que processam informações de usuários e empresas.

Como essas vulnerabilidades podem ser exploradas?

Para entender o risco, é importante saber que o PHP é uma linguagem de programação executada principalmente no servidor. Ela permite, por exemplo, processar formulários, consultar bancos de dados, gerenciar sessões de usuários e gerar páginas dinâmicas.

Quando uma vulnerabilidade permite a execução remota de código, um invasor pode, em determinadas condições, fazer com que o servidor execute instruções não autorizadas por meio de uma exploração da falha. Dependendo das permissões disponíveis e das proteções existentes, isso pode abrir caminho para roubo de informações, instalação de programas maliciosos ou comprometimento de outros componentes da rede.

Isso não significa, entretanto, que todos os sites que utilizam PHP estejam automaticamente invadidos. A possibilidade de exploração depende de fatores como a versão instalada, a configuração do sistema, a exposição do serviço à internet e a disponibilidade de correções.

Também é importante distinguir uma vulnerabilidade de uma invasão confirmada: a existência de uma falha cria uma oportunidade para ataques, mas não comprova que determinado servidor tenha sido comprometido.

FBI recomenda atualização imediata e monitoramento

Na publicação apresentada na imagem, o FBI orienta as organizações a adotar medidas de contenção e prevenção sem demora.

A primeira recomendação é identificar todas as instalações do PHP presentes no ambiente, dando prioridade aos servidores acessíveis pela internet e aos produtos de fornecedores que incorporam essa tecnologia. Depois, os responsáveis devem seguir as orientações oficiais do projeto PHP para aplicar as correções correspondentes às versões afetadas.

Caso não seja possível atualizar imediatamente um sistema vulnerável, o FBI recomenda retirá-lo de operação até que o risco possa ser adequadamente mitigado.

Outra medida importante é monitorar os servidores em busca de comportamentos incomuns. Entre os sinais que merecem investigação estão processos do PHP iniciando inesperadamente terminais de comando, downloads de arquivos não autorizados e outras atividades incompatíveis com o funcionamento normal da aplicação.

Se houver indícios de comprometimento, a orientação é isolar os sistemas afetados, preservar os registros de atividade e comunicar o incidente às autoridades competentes. Os registros podem ajudar os investigadores a reconstruir o que aconteceu e identificar possíveis responsáveis.

Por que o alerta merece atenção?

O risco não se limita a grandes empresas. Pequenos negócios, portais de notícias, lojas virtuais e organizações que dependem de aplicações web também podem precisar verificar seus sistemas, especialmente quando utilizam versões vulneráveis ou componentes desatualizados.

Um servidor comprometido pode servir como ponto de entrada para ataques mais amplos. Conforme o nível de acesso obtido pelo invasor, o incidente pode resultar em exposição de dados, interrupção de serviços, alterações não autorizadas em páginas e tentativas de avançar para outros sistemas conectados à mesma infraestrutura.

Por esse motivo, a segurança não depende apenas de instalar uma atualização. É necessário também verificar registros, revisar permissões, manter cópias de segurança e investigar atividades suspeitas quando houver motivos para acreditar que uma falha foi explorada.

O que as organizações devem fazer agora?

A prioridade é conferir os comunicados técnicos oficiais do PHP e determinar se as versões instaladas estão entre as afetadas. O alerta também cita o CERT-EU e o catálogo de vulnerabilidades conhecidas e exploradas da Agência de Segurança Cibernética e de Infraestrutura dos Estados Unidos, a CISA, como fontes para acompanhamento.

Até que as versões afetadas, os detalhes técnicos e o alcance da exploração sejam confirmados nas fontes oficiais, não é correto afirmar que todos os sistemas PHP estão vulneráveis ou que essas falhas já foram utilizadas em ataques em larga escala.

O episódio reforça uma regra fundamental da segurança digital: manter softwares atualizados, reduzir a exposição de serviços desnecessários e monitorar continuamente os servidores são medidas essenciais para diminuir o risco de invasões.

Para organizações que dependem da internet para operar, agir rapidamente diante de um alerta desse tipo pode fazer a diferença entre corrigir uma falha a tempo e enfrentar um incidente com consequências financeiras e operacionais.
Putin quase provocou Artigo 5º da OTAN! Sabotagem na Alemanha poderia arrastar um conflito com a Rússia

Um ataque com drones carregados de explosivos contra um aeroporto alemão acendeu um alerta sobre o risco de uma escalada militar entre a Rússia e a Organização do Tratado do Atlântico Norte (OTAN).

Segundo uma investigação publicada pelo The Wall Street Journal, a operação frustrada no aeroporto de Leipzig/Halle teria integrado uma campanha de sabotagem atribuída aos serviços de inteligência militar russos. O episódio foi tão grave que, segundo autoridades alemãs citadas pelo jornal, Berlim teria considerado a possibilidade de invocar o Artigo 5º caso o ataque provocasse um número elevado de mortes.

O dispositivo de defesa coletiva da OTAN, considerado o principal pilar de proteção militar da aliança, poderia, assim, ter entrado no centro de uma crise internacional de consequências imprevisíveis.

Embora o episódio não tenha levado à ativação do mecanismo, ele expôs o risco de que uma operação clandestina em território de um país-membro desencadeie uma confrontação direta entre Moscou e os países ocidentais.

Um ataque que poderia mudar a guerra na Europa

O episódio ocorreu no início de agosto, quando drones equipados com explosivos foram utilizados contra aeronaves no aeroporto de Leipzig/Halle, no leste da Alemanha. O local é importante para o transporte de cargas e para a logística de apoio à Ucrânia, que continua em guerra contra as forças russas.

De acordo com as informações reunidas por investigadores alemães e divulgadas pelo Wall Street Journal, um dos drones atingiu um avião cargueiro Antonov, mas a carga explosiva não detonou.

Outro aparelho colidiu com uma segunda aeronave, enquanto um terceiro explodiu nas proximidades do perímetro aeroportuário. A operação não provocou mortes, mas poderia ter causado vítimas e danos significativos caso os explosivos tivessem funcionado como planejado.

Autoridades ocidentais atribuíram a operação a integrantes da inteligência militar russa, conhecida como GRU. A investigação aponta para uma estrutura clandestina que teria utilizado intermediários e rotas internacionais para transportar equipamentos e explosivos até o território europeu. Moscou, por sua vez, negou envolvimento e questionou as acusações alemãs.

O que torna o caso especialmente preocupante é a natureza do alvo. Não se tratava apenas de uma instalação civil: o aeroporto estava ligado a uma rede logística relevante para o apoio ocidental à Ucrânia. Um ataque bem-sucedido poderia ter provocado mortes, interrompido operações e aumentado a pressão política sobre os governos europeus para responderem militarmente.

Por que o Artigo 5º da OTAN entrou em discussão?

O Artigo 5º do Tratado do Atlântico Norte estabelece o princípio da defesa coletiva: um ataque armado contra um integrante da aliança é considerado uma questão que envolve todos os membros. Na prática, isso significa que os demais países devem prestar assistência ao aliado atacado, adotando as medidas que considerarem necessárias, inclusive, potencialmente, o uso da força militar.

Segundo o Wall Street Journal, assessores do governo alemão indicaram que Berlim teria considerado invocar esse mecanismo caso o ataque em Leipzig provocasse um grande número de vítimas. Essa possibilidade revela a dimensão do risco: uma operação clandestina atribuída à Rússia poderia ter desencadeado uma crise que ultrapassasse as fronteiras alemãs.

É importante, porém, fazer uma distinção. O Artigo 5º não foi ativado nesse episódio. A informação disponível aponta para uma possibilidade considerada diante de um cenário hipotético de consequências muito mais graves.

Além disso, a invocação do artigo não significa uma declaração automática de guerra contra o país responsável: cada aliado deve prestar assistência, mas a forma dessa resposta pode variar, de medidas diplomáticas e militares defensivas até outras ações consideradas necessárias.

Desde a criação da OTAN, em 1949, o Artigo 5º foi invocado formalmente apenas uma vez, após os atentados terroristas de 11 de setembro de 2001, nos Estados Unidos.

A estratégia russa de atacar sem declarar guerra

O ataque ao aeroporto alemão se insere no que especialistas chamam de guerra híbrida. Em termos simples, trata-se do uso combinado de sabotagem, operações clandestinas, ataques cibernéticos, desinformação e outras formas de pressão para enfraquecer um adversário sem necessariamente iniciar uma guerra convencional.

Segundo as avaliações de autoridades ocidentais citadas pela imprensa internacional, a campanha atribuída à Rússia teria como objetivo prejudicar a infraestrutura que sustenta a assistência militar à Ucrânia, criar insegurança nas sociedades europeias e enfraquecer a disposição política dos governos de continuar apoiando Kiev.

Outros episódios reforçaram essas preocupações. Países europeus relataram incêndios suspeitos em instalações ligadas à fabricação de drones, possíveis operações de sabotagem contra estruturas industriais e incidentes envolvendo equipamentos de comunicação por satélite. Em diferentes casos, as autoridades investigaram suspeitas de participação russa, embora a atribuição de responsabilidade varie conforme o episódio e as provas disponíveis.

A lógica dessa estratégia é particularmente perigosa para a OTAN. Uma invasão convencional apresenta um agressor e uma ameaça militar relativamente claros. Já uma operação clandestina pode ser planejada para dificultar a identificação dos responsáveis e manter o ataque abaixo do limite que levaria os aliados a uma resposta coletiva.

Isso cria um dilema: reagir com força excessiva pode ampliar o conflito, mas não responder de maneira convincente pode transmitir a impressão de que ações desse tipo têm baixo custo para seus organizadores.

Putin estaria testando os limites da aliança militar?

A avaliação apresentada por autoridades ocidentais é que Moscou pode estar tentando medir a disposição dos países da OTAN de reagir a operações realizadas em seu território.

O objetivo não precisaria ser provocar imediatamente uma guerra aberta, mas identificar vulnerabilidades, explorar divergências entre os aliados e aumentar o custo político do apoio à Ucrânia.

O contexto militar também importa. A guerra permanece marcada por grandes perdas humanas, ataques de longo alcance e dificuldades para alcançar resultados decisivos no campo de batalha. Ao mesmo tempo, a Ucrânia tem ampliado suas ações contra alvos dentro do território russo, enquanto os países europeus continuam fornecendo apoio militar, financeiro e logístico a Kiev.

Nesse cenário, instalações industriais, aeroportos, ferrovias e redes de comunicação que contribuem para o esforço ucraniano podem se tornar alvos de operações clandestinas. Para os governos europeus, o problema é que uma ação inicialmente planejada para sabotar equipamentos pode acabar provocando mortes e desencadeando uma resposta muito maior do que seus responsáveis pretendiam.

Não há, contudo, comprovação de que o Kremlin tenha decidido iniciar uma guerra direta contra a OTAN, mas esse movimento se adequa ao nível de guerra híbrida. A preocupação expressa por autoridades e analistas é que a intensificação das operações clandestinas aumente a possibilidade de um erro de cálculo, uma retaliação ou um incidente com consequências difíceis de controlar.

O que aconteceria se o Artigo 5º fosse acionado?

Se um ataque fosse considerado suficientemente grave para justificar a aplicação do Artigo 5º, os aliados teriam de tratar a situação como uma ameaça coletiva e prestar assistência ao país atingido. Isso não significa que todos seriam obrigados a enviar tropas imediatamente ou a declarar guerra à Rússia.

A resposta dependeria das circunstâncias do ataque, das evidências sobre sua autoria e das decisões políticas dos integrantes da aliança. Poderia incluir reforço da defesa aérea, mobilização de forças, aumento da presença militar no território aliado, sanções adicionais ou, em um cenário mais grave, operações militares.

O principal risco seria a sequência de ações e reações. Um ataque com vítimas em território alemão, seguido de uma resposta militar ocidental, poderia levar Moscou a retaliar contra instalações militares ou infraestrutura estratégica. Uma nova retaliação ampliaria a crise e reduziria o espaço para uma solução diplomática.

É justamente essa possibilidade que torna a sabotagem uma ameaça estratégica: mesmo quando não provoca uma guerra imediatamente, ela pode criar as condições para que um incidente isolado se transforme em um confronto entre potências nucleares.

Europa diante de uma nova fase de insegurança

O caso de Leipzig/Halle representa um alerta para os governos europeus porque demonstra como uma operação clandestina pode atingir um ponto sensível da segurança coletiva. Aeroportos, centros logísticos, instalações de defesa e redes de comunicação precisam ser protegidos não apenas contra ataques convencionais, mas também contra ações conduzidas por agentes que tentam ocultar seus vínculos com um Estado.

Para a OTAN, o desafio é reforçar a dissuasão sem transformar cada incidente em uma escalada militar. Isso exige melhorar a proteção de infraestruturas críticas, compartilhar informações de inteligência, investigar os responsáveis e estabelecer critérios claros para responder a ataques que ficam na fronteira entre sabotagem e agressão armada.

Para Moscou, por outro lado, uma operação que cause danos limitados pode produzir efeitos políticos muito maiores do que os danos físicos, especialmente se provocar medo, divisões entre aliados e redução do apoio à Ucrânia.

Mas essa estratégia também contém um risco evidente: quanto mais graves forem os ataques, maior será a possibilidade de ultrapassar um limite que os países ocidentais não estejam dispostos a tolerar.

O episódio não levou à ativação do Artigo 5º, mas mostrou como um ataque clandestino poderia aproximar a Europa de uma das decisões mais delicadas de sua história recente: responder coletivamente a uma ação atribuída à Rússia e correr o risco de transformar uma guerra indireta em uma confrontação militar muito mais ampla.

EUA autorizam teste de arma de calor na fronteira com o México – Tecnologia pode dispersar multidões a distância

Os Estados Unidos autorizaram uma nova etapa de avaliação de uma arma de energia direcionada que poderá ser considerada para operações na fronteira com o México. Desenvolvido para provocar uma sensação intensa de calor na pele e afastar pessoas de determinada área, o equipamento será disponibilizado ao Departamento de Segurança Interna americano por um período de sete meses.

A decisão foi autorizada pelo Pentágono por meio de um memorando assinado pelo secretário de Guerra, Pete Hegseth, no mês passado, segundo informações divulgadas pela CNN americana. O documento permite que o Departamento de Segurança Interna desenvolva procedimentos e avalie possíveis aplicações do sistema em atividades de segurança fronteiriça.

A iniciativa chama atenção porque envolve uma tecnologia originalmente desenvolvida para aplicações militares e que, agora, poderá ser examinada para uma finalidade diferente: o controle de movimentações de pessoas em uma das fronteiras mais sensíveis do mundo.

Até o momento, porém, não há confirmação de que a arma tenha sido empregada contra migrantes. Também não foram divulgados detalhes definitivos sobre o local dos testes ou sobre as condições de uma eventual utilização operacional.

Como funciona a arma que provoca uma sensação de queimadura?

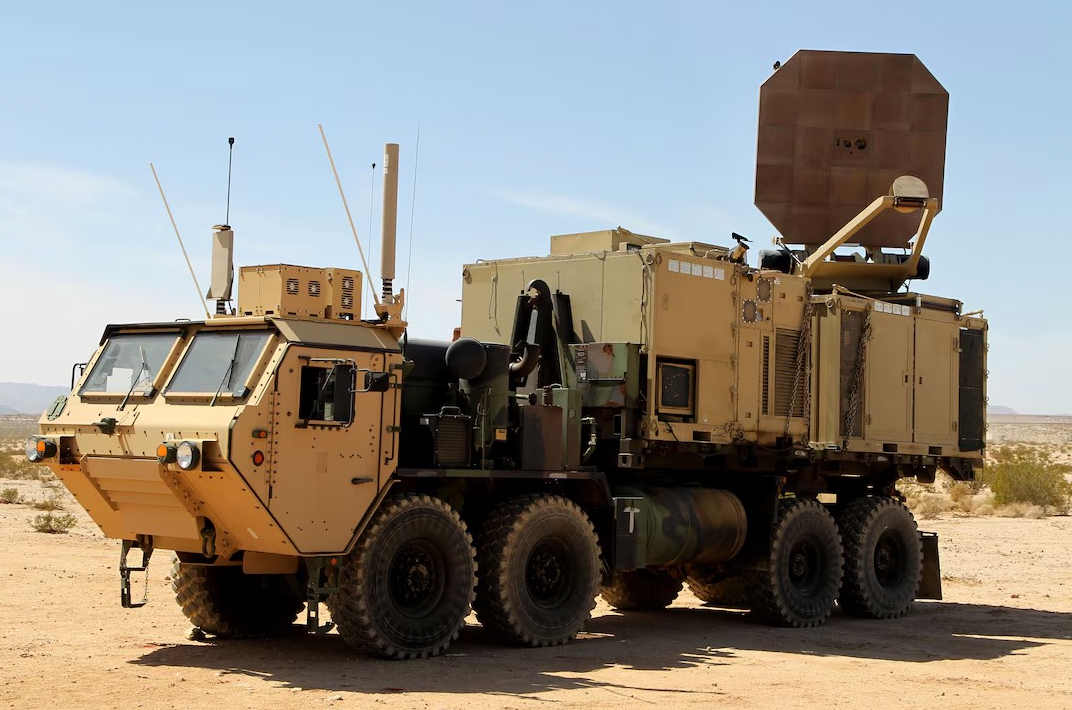
O equipamento é conhecido como Active Denial System (ADS), expressão que pode ser traduzida como Sistema de Negação Ativa, fabricada pela empreiteira estratégica de defesa americana Raytheon, em parceria com instituições militares e outros fornecedores. O desenvolvimento foi realizado para a Força Aérea dos EUA e para a Diretoria Conjunta de Armas Não Letais do Departamento de Guerra.

Diferentemente de um fuzil ou de uma arma convencional, ele utiliza energia eletromagnética direcionada para produzir um efeito físico sobre as pessoas atingidas.

Non-lethal weapons capability demonstrated on MacDill > MacDill Air Force Base > News
Instrução da Força Aérea Americana em MacDill. Foto: Força Aérea Americana

Segundo informações das Forças Armadas americanas citadas pela CNN, o sistema pode alcançar alvos a pouco mais de 800 metros de distância.

Seu funcionamento se baseia na emissão de ondas de rádio de alta frequência, aproximadamente 95 GHz, que são absorvidas pelas camadas superficiais da pele, provocando um aquecimento rápido e uma sensação de queimação extremamente desconfortável.

A pessoa atingida experimenta uma sensação de calor extremamente intensa, comparada por autoridades militares à aproximação de um forno muito quente.

A reação pode levar o indivíduo a abandonar rapidamente a área atingida pelo feixe. É justamente esse efeito que torna o sistema potencialmente útil para operações de dispersão de multidões ou para impedir a permanência de pessoas em determinados locais.

De acordo com as informações divulgadas, a sensação provocada pelo equipamento pode incluir formigamento e desconforto que persistem por aproximadamente 10 a 15 minutos.

Embora seja classificado como uma arma não letal, isso não significa que seu emprego seja isento de riscos. O resultado depende das circunstâncias de utilização, das condições das pessoas expostas e da possibilidade de ocorrerem acidentes durante uma tentativa de fuga.

O teste prático na fronteira!

A autorização ocorre em um contexto no qual o governo de Donald Trump mantém o controle da imigração entre suas prioridades de segurança nacional.

A fronteira entre os Estados Unidos e o México é uma área de intensa atividade de fiscalização, com agentes responsáveis por impedir travessias irregulares, combater redes de contrabando e identificar possíveis atividades criminosas.

Nesse cenário, tecnologias capazes de afastar grupos de pessoas sem disparar munição convencional podem despertar o interesse das autoridades. O sistema ADS já havia sido considerado anteriormente como uma alternativa para dispersar multidões e dificultar determinadas travessias.

Segundo a CNN, integrantes atuais e antigos da estrutura de fiscalização de fronteiras discutiram, em diferentes ocasiões, a possibilidade de utilizar a tecnologia em áreas com grande concentração de passagens irregulares.

Entretanto, a autorização atual não estabelece publicamente uma operação específica. O pedido do Departamento de Segurança Interna também não detalha onde o equipamento será testado nem em quais circunstâncias poderá ser empregado no futuro.

Portanto, a medida representa uma autorização para avaliação e desenvolvimento de procedimentos, e não uma confirmação de que a arma será utilizada de maneira rotineira contra pessoas que tentem entrar nos Estados Unidos.

Uma tecnologia que já esteve nos planos militares

O sistema não é inteiramente novo. As Forças Armadas americanas chegaram a utilizar brevemente a tecnologia no Afeganistão há quase duas décadas, mas decidiram não incorporá-la às operações de combate ativo.

Também houve discussões anteriores sobre seu possível emprego para controlar multidões em instalações americanas no exterior que abrigavam detidos suspeitos de terrorismo.

Na fronteira com o México, a possibilidade de utilização igualmente já havia sido examinada. Em 2018, autoridades americanas chegaram a considerar o uso do equipamento contra migrantes, mas a então secretária de Segurança Interna, Kirstjen Nielsen, rejeitou a proposta.

O histórico demonstra que a discussão sobre o emprego dessa arma não começou agora. A diferença é que o novo memorando abre um período formal de empréstimo do equipamento para que o Departamento de Segurança Interna desenvolva suas próprias avaliações e procedimentos.

O documento estabelece que o sistema não deverá ser operado por integrantes do Departamento de Guerra. O Departamento de Segurança Interna ficará responsável pelo emprego do equipamento e pelo desenvolvimento de técnicas e procedimentos de utilização.

Ao final dos sete meses, a pasta poderá solicitar a continuidade do empréstimo, caso considere que a tecnologia atende às suas necessidades operacionais.