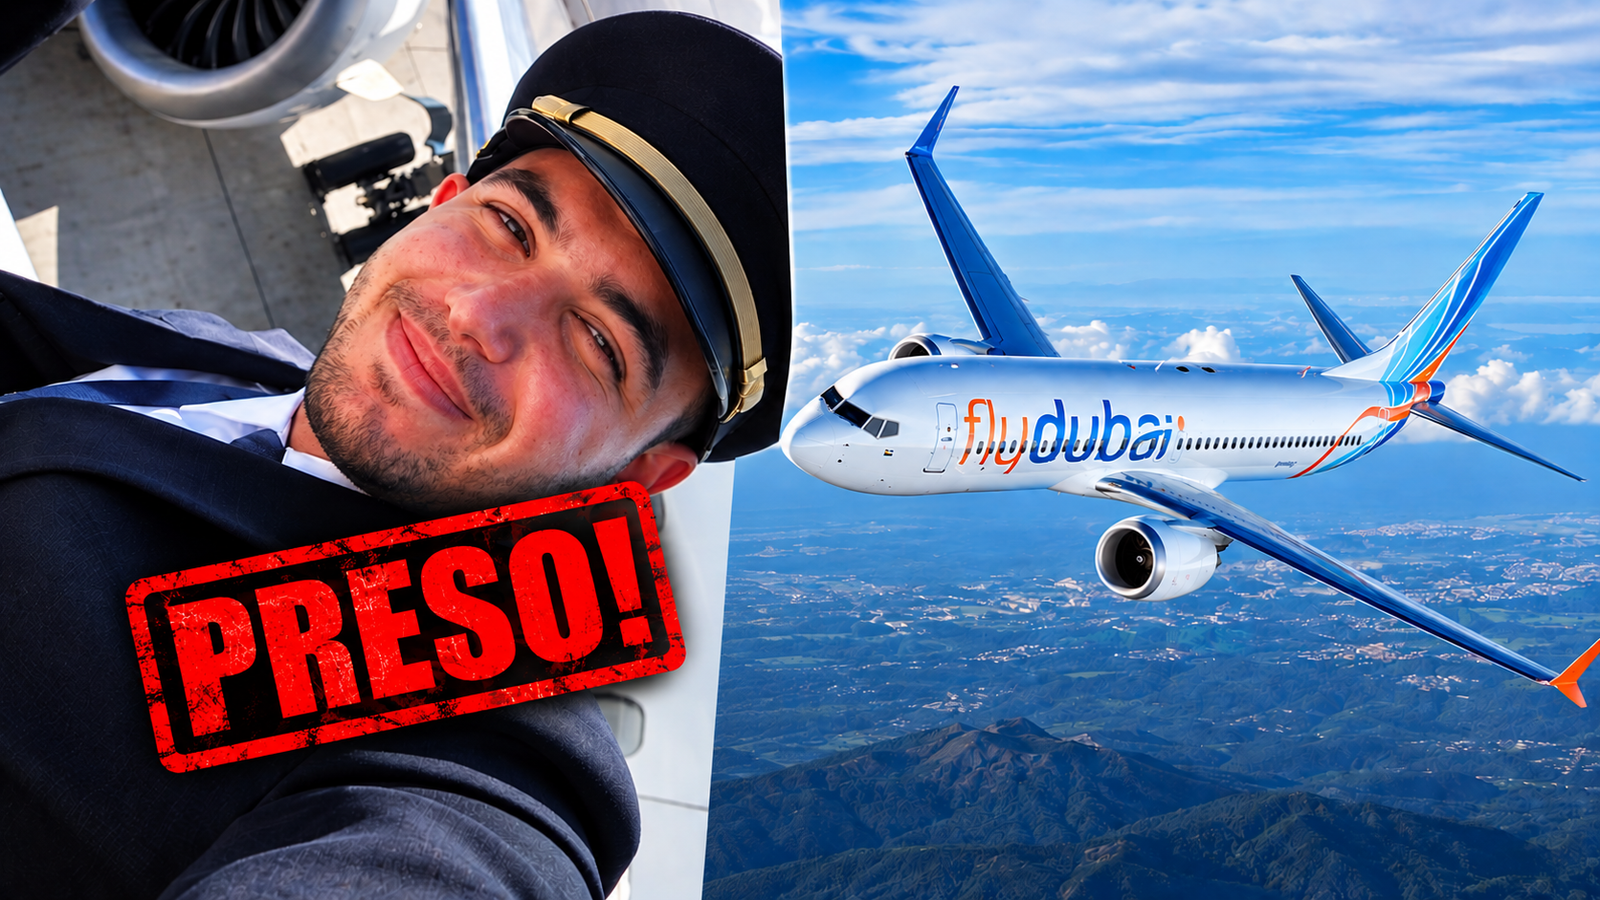
Israel recebeu lista do voo da Flydubai 48 horas antes, mas copiloto terrorista de Omã não foi barrado

O caso do voo FZ1073 da Flydubai ganhou uma nova dimensão depois que informações divulgadas neste domingo indicaram que as autoridades israelenses receberam antecipadamente os dados dos passageiros e da tripulação da aeronave, incluindo informações sobre a nacionalidade dos pilotos.

O voo partiu de Dubai com destino a Tel Aviv em 30 de setembro, levando dezenas de passageiros, em sua maioria israelenses. Durante a viagem, o copiloto, identificado por fontes como Hamam al-Hammami, teria atacado o comandante indiano Smit Machchhar dentro da cabine e tentado assumir o controle da aeronave. O avião chegou a perder milhares de metros de altitude antes que passageiros e tripulantes conseguissem conter o agressor.

A aeronave acabou sendo desviada para Tabuk, na Arábia Saudita, onde realizou um pouso de emergência. O episódio poderia ter terminado em uma catástrofe, mas a reação do comandante ferido, de tripulantes e de passageiros impediu que o copiloto permanecesse no controle da aeronave.

O que agora provoca questionamentos em Israel é o que aconteceu antes da decolagem.

Israel recebeu previamente a relação de passageiros e tripulantes do voo. Os dados incluíam a nacionalidade dos membros da tripulação. Mesmo assim, o copiloto, que possuía cidadania de Omã, não teria sido identificado como uma ameaça antes de embarcar para um voo com destino a Israel.

Essa informação é particularmente relevante porque Omã não mantém relações diplomáticas com Israel. Por isso, a presença de um cidadão omanense na cabine de um avião transportando passageiros para Tel Aviv passou a ser uma das questões analisadas pelas autoridades.

Mas existe uma diferença importante entre ter os dados de uma pessoa e ter informações de inteligência que indiquem que ela representa uma ameaça. Receber uma lista de passageiros e tripulantes não significa automaticamente que cada nome será associado a um alerta de segurança. A questão que está sendo investigada é se os mecanismos israelenses de análise deveriam ter identificado o copiloto antes do voo.

Histórico de risco de segurança

Fontes de inteligência e segurança ouvidas por veículos americanos afirmaram que al-Hammami havia trabalhado anteriormente na Oman Air e teria sido afastado das atividades de voo depois de ser identificado como possível risco de segurança.

Segundo essas fontes, ele teria sido encontrado em posse de material considerado extremista e posteriormente deixado a companhia.

A investigação agora tenta entender como uma pessoa que já havia despertado preocupação em seu país de origem conseguiu posteriormente trabalhar como copiloto da Flydubai e participar de um voo internacional com destino a Israel.

Ainda não está definitivamente estabelecido qual era a motivação do ataque. Autoridades dos Emirados Árabes Unidos classificaram o episódio como uma tentativa de ataque terrorista, mas investigadores continuam analisando o comportamento do copiloto, seu histórico e possíveis conexões com outras pessoas ou organizações.

Também permanece em investigação exatamente como funcionou a cadeia de verificação de segurança antes do voo.

Informações divulgadas em Israel indicam que os dados de passageiros e tripulantes podem ser disponibilizados a diferentes órgãos de segurança, incluindo estruturas ligadas ao Ministério dos Transportes, Shin Bet, Mossad e polícia, conforme suas respectivas atribuições. Isso aumenta a pressão para esclarecer quem recebeu os dados, quais verificações foram realizadas e se algum alerta deveria ter sido emitido.
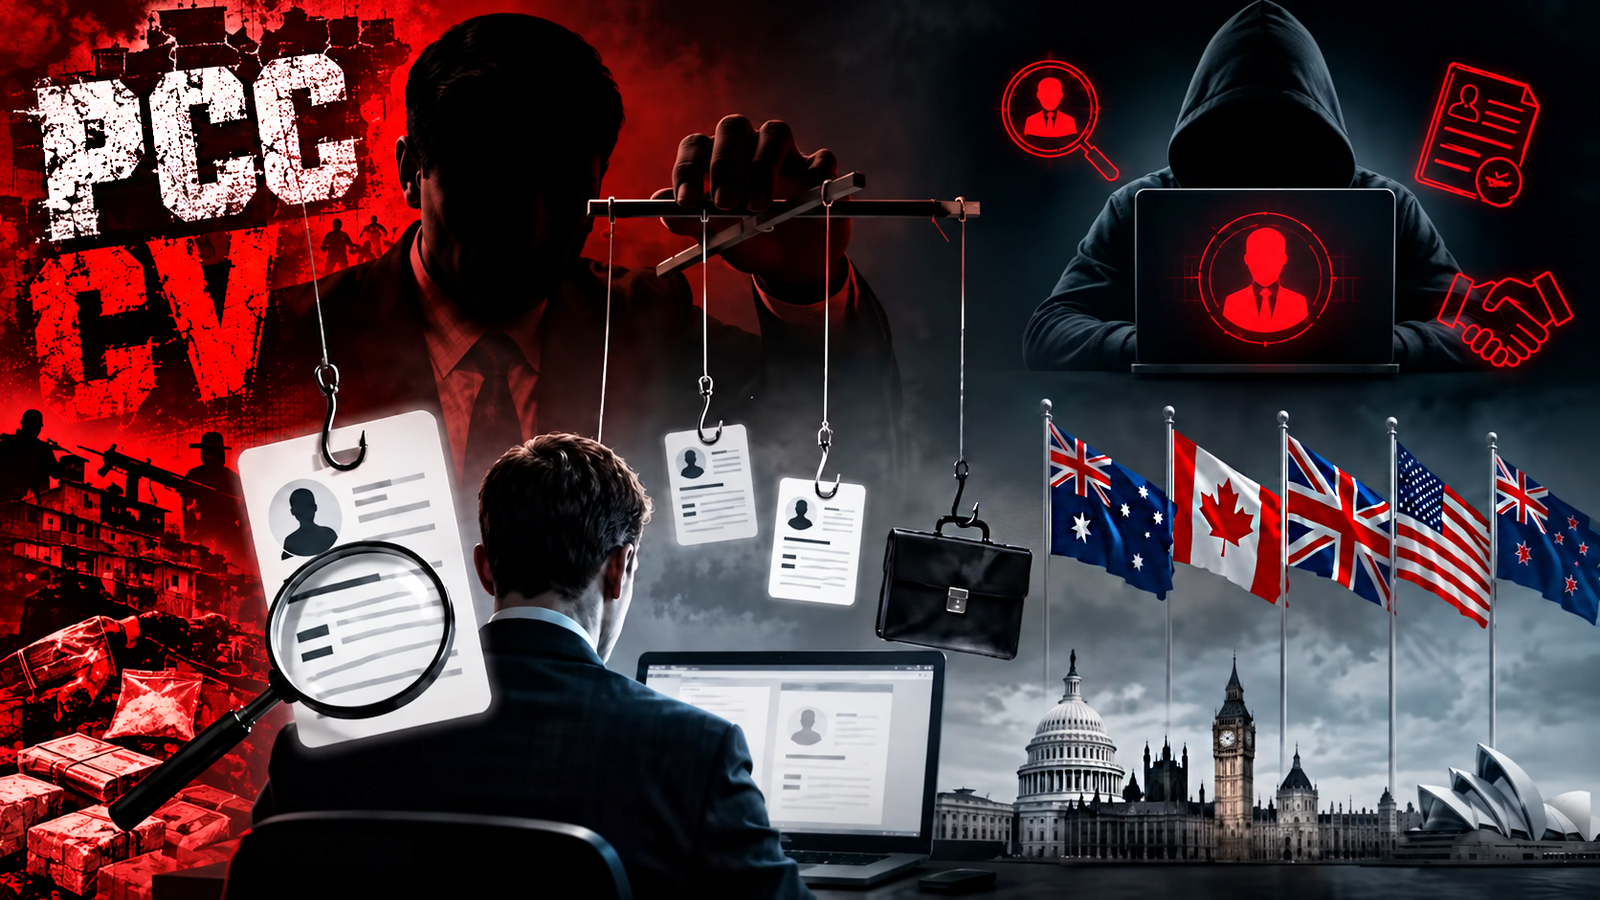
Five Eyes: os olhos, os ouvidos e os sinais das cinco potências que compartilham inteligência global

Por trás de decisões diplomáticas, operações de segurança e respostas a ameaças internacionais existe uma estrutura de cooperação que atua muito além daquilo que normalmente aparece no noticiário: o Five Eyes, ou “Cinco Olhos”.

Formado por Estados Unidos, Reino Unido, Canadá, Austrália e Nova Zelândia, o grupo reúne algumas das principais capacidades de inteligência, comunicações e cibersegurança desses países.

Sua origem está na cooperação de inteligência entre americanos e britânicos durante a Segunda Guerra Mundial, que posteriormente foi formalizada pelo acordo UKUSA, em 1946. Canadá, Austrália e Nova Zelândia passaram a integrar essa estrutura nos anos seguintes, consolidando o arranjo conhecido hoje como Five Eyes.

Mas afinal, o que significa dizer que esses cinco países compartilham inteligência?

O Five Eyes não deve ser entendido simplesmente como uma aliança militar semelhante à OTAN. Sua característica central está na cooperação de inteligência, especialmente na chamada SIGINT — Signals Intelligence, ou inteligência de sinais.

Em termos simples, isso envolve a obtenção e análise de informações provenientes de comunicações e sinais eletrônicos. A cooperação também se expandiu para áreas como cibersegurança, terrorismo, crime organizado, ameaças estatais e tecnologias emergentes.

O próprio GCHQ, órgão britânico responsável por inteligência de sinais e segurança cibernética, descreve o acordo UKUSA como uma estrutura para compartilhamento de informações de comunicação, tradução, análise e quebra de códigos.

É daí que surge a ideia de que o Five Eyes funciona como uma espécie de rede ampliada de olhos e ouvidos de inteligência.

Como essa estrutura surgiu?

Durante a Segunda Guerra Mundial, britânicos e americanos aumentaram significativamente a cooperação na área de inteligência de comunicações. O trabalho de criptografia e decodificação realizado durante o conflito ajudou a estabelecer uma relação de confiança que continuaria depois da guerra.

Em 5 de março de 1946, Reino Unido e Estados Unidos formalizaram o acordo que ficou conhecido como UKUSA.

Posteriormente, o Canadá entrou na estrutura, seguido por Austrália e Nova Zelândia. Em meados da década de 1950, estava formada a configuração dos cinco países que conhecemos atualmente, ou seja, o Five Eyes nasceu originalmente de uma necessidade muito específica, compartilhar informações obtidas por inteligência de sinais, mas sua atuação acabou se tornando muito mais ampla.

Cinco países, uma enorme capacidade de inteligência

A importância do Five Eyes está justamente na possibilidade de combinar diferentes capacidades nacionais. Cada país possui seus próprios serviços, instalações, tecnologias, agentes e fontes de informação. Quando informações são compartilhadas, uma agência pode complementar aquilo que outra conseguiu identificar.

Para quem está fora dessa estrutura, é mais fácil imaginar da seguinte maneira: um país pode detectar um sinal, outro pode possuir informações adicionais sobre aquele sinal, um terceiro pode relacioná-lo a uma pessoa ou organização e outro pode contribuir com análise sobre o contexto.

O resultado é uma visão mais ampla de determinada ameaça. Isso não significa que os cinco governos tenham acesso automático a absolutamente todas as informações produzidas pelos demais.

O compartilhamento depende de regras, acordos, classificações e interesses de segurança. Mas a profundidade da cooperação diferencia o Five Eyes de muitas outras parcerias internacionais.

Um relatório do Parlamento britânico descreve o Five Eyes como uma parceria de natureza particularmente importante para a comunidade de inteligência do Reino Unido.

Hoje, ameaças podem envolver:

– redes de computadores;
– comunicações digitais;
– ataques cibernéticos;
– inteligência artificial;
– terrorismo;
– crime organizado transnacional;
– espionagem estatal;
– infraestrutura crítica;
– tráfico internacional;
– ameaças híbridas.

Em 2026, por exemplo, os cinco países continuam aprofundando a cooperação em segurança cibernética. Uma declaração conjunta das agências de cibersegurança do Five Eyes destacou os impactos da inteligência artificial sobre as capacidades ofensivas e defensivas no ambiente digital.

O Five Eyes também atua fora da espionagem tradicional

Em agosto de 2026, ministros de Austrália, Canadá, Nova Zelândia, Reino Unido e Estados Unidos se reuniram em Sydney para discutir ameaças estatais, terrorismo, crime organizado transnacional, segurança de grandes eventos e inteligência artificial.

No mesmo período, os cinco governos apoiaram uma iniciativa coordenada contra redes internacionais de fraude e golpes digitais, com compartilhamento de informações entre governos, forças de segurança e empresas.

Isso mostra como a lógica original do Five Eyes evoluiu. A estrutura criada para compartilhar inteligência durante a Guerra Fria hoje também é utilizada para enfrentar ameaças digitais e criminosas que atravessam fronteiras.

E onde entra a inteligência de sinais?

Imagine que uma operação internacional dependa de descobrir quem está se comunicando, com quem, por quais meios, quando determinada comunicação ocorreu e qual relação existe entre diferentes eventos.

Essas informações, quando obtidas legalmente e dentro das competências de cada agência, podem ser cruzadas com outras fontes de inteligência.

Brasil no centro das operações

Há um exemplo muito recente e documentado no Brasil que se encaixa perfeitamente para explicar como a cooperação de inteligência envolvendo um país do Five Eyes pode aparecer na prática.

Em 2 de outubro, a Polícia Federal realizou duas operações de busca e apreensão, em São Paulo e no entorno do Distrito Federal, para investigar um suposto planejamento de atos que poderiam colocar em risco instalações diplomáticas dos Estados Unidos.

O ponto mais relevante para sua matéria está na própria nota oficial da PF: a investigação sigilosa foi realizada “fruto da cooperação permanente com agências de inteligência estrangeiras”. Até aquele momento, porém, a PF informou que não havia encontrado elementos que confirmassem os riscos inicialmente apontados nem identificado suspeitos ligados a organizações criminosas. Equipamentos de comunicação e mídias foram apreendidos e continuaram sob análise.

No mesmo período, os Estados Unidos suspenderam os serviços consulares no Brasil por razões de segurança. Pouco depois, a Austrália, que integra o Five Eyes juntamente com EUA, Reino Unido, Canadá e Nova Zelândia, também suspendeu o atendimento em sua embaixada e consulados, citando preocupações de segurança e orientando seus cidadãos a evitar instalações diplomáticas americanas.

As sabotagens nos cabos submarinos europeus mostra o quão vulneráveis ​​são as infraestruturas críticas

No mês passado, um cabo de dados subaquático entre a Finlândia e a Alemanha e outro entre a Lituânia e a Suécia foram descobertos cortados com um dia de diferença um do outro.

Os danos aos cabos, que autoridades europeias disseram parecer deliberados, destacam o quão vulneráveis ​​essas linhas submarinas críticas são .

Navio chinês Yi Peng 3

Yi Peng 3, um navio de carga de bandeira chinesa que partiu do porto russo de Ust-Luga, no Golfo da Finlândia, três dias antes e foi rastreado perambulando perto dos dois locais, é suspeito de ter conexão com o incidente. Dizem que ele arrastou uma âncora por mais de 100 milhas, danificando os cabos.

“Ninguém acredita que esses cabos foram acidentalmente cortados”, disse o Ministro da Defesa alemão Boris Pistorius em novembro. “Temos que assumir que é sabotagem”, acrescentou.

Em uma declaração conjunta com seu colega finlandês, Pistorius disse que os danos ocorrem em um momento em que “nossa segurança europeia não está apenas ameaçada pela guerra de agressão da Rússia contra a Ucrânia, mas também pela guerra híbrida de atores maliciosos”.

À medida que a Rússia recebia maior atenção, o porta-voz do Kremlin, Dmitry Peskov, negou o envolvimento russo no incidente, dizendo que “é completamente absurdo continuar a culpar a Rússia por tudo sem qualquer razão”.

Infraestruturas vulneráveis

Nos últimos anos, ocorreu uma série de incidentes envolvendo danos à infraestrutura subaquática, muitos deles na mesma região.

No ano passado, o Newnew Polar Bear, outro navio de carga chinês, danificou um gasoduto que ligava a Estônia à Finlândia. A investigação da China concluiu que o dano foi acidental; no entanto, a investigação da Estônia e da Finlândia ainda está em andamento.

Em 2022, um cabo de dados subaquático norueguês foi danificado, e houve indícios de envolvimento humano naquele incidente. Em 2021, uma seção de 2,5 milhas de outro cabo de dados desapareceu das águas ao norte da Noruega.

O incidente que recebeu mais atenção, no entanto, foi a sabotagem dos gasodutos Nord Steam entre a Rússia e a Alemanha em setembro de 2022. Houve indícios de que elementos ucranianos podem estar por trás da sabotagem, mas isso não foi confirmado.

A infraestrutura subaquática é cada vez mais crítica para a vida moderna. A grande maioria do tráfego de internet passa por cabos de fibra ótica subaquáticos , e gasodutos de energia subaquáticos são comuns em muitas regiões. Mas proteger essa infraestrutura, que pode se estender por centenas ou milhares de quilômetros, é difícil.

“Não há como termos a presença da OTAN sozinha em todos esses milhares de quilômetros de infraestrutura submarina e offshore”, disse o então líder da OTAN, Jens Stoltenberg, em 2023. No entanto, a OTAN pode ser melhor em coletar e compartilhar informações e inteligência “e conectar os pontos”, acrescentou.