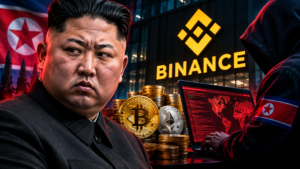

Um ataque cibernético de proporções históricas colocou a Binance, considerada a maior corretora de criptomoedas do mundo, no centro de uma das maiores crises de segurança já enfrentadas pelo mercado de ativos digitais. Na quinta-feira (29), hackers conseguiram desviar aproximadamente US$ 6,3 bilhões em criptomoedas de carteiras utilizadas pela plataforma.
O episódio, que pode estabelecer um novo recorde mundial de roubo de ativos digitais, chamou a atenção de autoridades e especialistas em segurança cibernética. As primeiras análises apontam para uma possível participação de grupos de hackers associados à Coreia do Norte, país que já foi responsabilizado por outras operações de grande escala contra instituições financeiras e empresas do setor de criptomoedas.
A dimensão do ataque impressiona não apenas pelo volume financeiro, mas também pela velocidade com que a operação foi executada. Segundo análises de empresas especializadas em rastreamento de transações digitais, a maior parte dos valores foi movimentada em aproximadamente 20 minutos.
O caso também levanta uma questão importante: como uma operação dessa magnitude conseguiu explorar os sistemas de uma empresa que administra bilhões de dólares em ativos de clientes?
Como os hackers conseguiram acessar os sistemas da Binance?
As informações preliminares divulgadas pela Binance indicam que o ataque pode ter começado com o comprometimento do computador portátil de um engenheiro da empresa.
Esse acesso teria permitido que os invasores alcançassem um ambiente interno de serviços e enviassem ordens de retirada sem autorização.
Para entender a gravidade da situação, é importante considerar como funcionam as corretoras de criptomoedas. Diferentemente de uma carteira física, os ativos digitais são administrados por sistemas informatizados que controlam as transferências entre diferentes endereços na blockchain.
Em termos simples, é como se os criminosos não precisassem necessariamente invadir o cofre diretamente. Eles teriam conseguido explorar o sistema responsável por autorizar a abertura desse cofre, permitindo que grandes quantidades de dinheiro fossem transferidas.
A Binance informou que sua investigação identificou outros pontos de comprometimento além da hipótese inicial do computador infectado. A empresa também afirmou não ter encontrado evidências de vazamento das chaves privadas das carteiras.
Como medida preventiva, a plataforma suspendeu temporariamente depósitos e saques enquanto suas equipes de segurança trabalhavam para identificar a extensão da invasão e impedir novas movimentações.
A corretora declarou que os prejuízos serão cobertos com recursos próprios e fundos de proteção, garantindo que os clientes não precisarão arcar com as perdas provocadas pelo incidente.
Coreia do Norte entra na mira dos investigadores
A principal linha de investigação aponta para a possível participação de uma unidade especializada em operações cibernéticas ligada ao governo norte-coreano.
As empresas TRM Labs e Chainalysis, especializadas em análise de blockchain, identificaram semelhanças entre o ataque à Binance e operações anteriores atribuídas a grupos de hackers da Coreia do Norte.
Uma das unidades mencionadas nas análises é a chamada TraderTraitor, associada a operações cibernéticas norte-coreanas. A TRM Labs declarou ter alto grau de confiança na atribuição do ataque ao grupo.
Entretanto, é importante fazer uma distinção: até o momento, a Binance não confirmou oficialmente a identidade dos responsáveis. A atribuição à Coreia do Norte é uma avaliação de empresas especializadas, e não uma conclusão pública definitiva de uma investigação criminal.
Pyongyang, por sua vez, costuma negar acusações de envolvimento em ataques cibernéticos.
O interesse dos investigadores nesse possível envolvimento não é recente. Nos últimos anos, organizações ligadas à Coreia do Norte foram acusadas de executar operações contra bancos, instituições financeiras e plataformas de negociação de criptomoedas.
Segundo autoridades e especialistas ocidentais, esses ataques representam uma importante fonte de recursos financeiros para o regime norte-coreano, que enfrenta sanções internacionais e mantém um programa militar estratégico, incluindo o desenvolvimento de armas nucleares e mísseis balísticos.
US$ 3 bilhões foram congelados: onde está o restante do dinheiro?
Depois de identificar as movimentações suspeitas, empresas do setor iniciaram uma operação para rastrear e bloquear os ativos transferidos pelos invasores.
Até as informações divulgadas em 30 de outubro, aproximadamente US$ 3 bilhões em valores relacionados ao ataque haviam sido localizados ou congelados por meio de ações coordenadas entre a Binance e parceiros do setor.
Entre as empresas envolvidas estão a Tether e a Circle, responsáveis pela emissão de duas das principais stablecoins do mercado: USDT e USDC.
Essas moedas digitais são projetadas para acompanhar o valor do dólar. Diferentemente do Bitcoin, algumas stablecoins possuem mecanismos centralizados que permitem às empresas emissoras bloquear determinados ativos em situações específicas, como suspeitas de roubo ou atividades ilícitas.
A Tether informou ter congelado aproximadamente US$ 1,57 bilhão em ativos relacionados ao incidente, enquanto a Circle comunicou o bloqueio de mais de US$ 800 milhões.
Outras empresas também participaram dos esforços de contenção.
Apesar dos resultados, ainda existe uma preocupação importante: o destino dos aproximadamente US$ 3,3 bilhões restantes. Até o momento das informações divulgadas, não havia uma definição pública sobre a localização ou recuperação integral desse montante.
O problema é particularmente complexo quando envolve criptomoedas como Bitcoin e Ethereum. Como não existe uma empresa emissora com poder direto para bloquear essas moedas, sua recuperação depende de rastreamento, cooperação com corretoras, medidas judiciais e identificação dos responsáveis pelo controle das carteiras.
Isso significa que localizar o dinheiro não é necessariamente o mesmo que recuperá-lo.
O impacto pode ultrapassar a própria Binance
O ataque também provocou repercussões no mercado financeiro digital. Após a divulgação do incidente, importantes criptomoedas registraram quedas, incluindo Bitcoin e Ether.
O movimento reflete uma preocupação que vai além dos valores roubados: a confiança dos investidores nas plataformas responsáveis por armazenar e administrar seus ativos.
A Binance possui centenas de milhões de usuários registrados globalmente e administra um volume expressivo de recursos. Um incidente dessa dimensão naturalmente levanta questionamentos sobre os mecanismos de segurança utilizados pelas grandes corretoras.
Outro aspecto importante é o modelo de funcionamento dessas empresas.
Quando um investidor mantém suas criptomoedas dentro de uma corretora, normalmente não controla diretamente as chaves privadas responsáveis pela movimentação dos ativos. Na prática, ele depende dos sistemas de segurança e dos mecanismos de autorização da plataforma.
É justamente essa concentração de recursos que transforma grandes corretoras em alvos extremamente atraentes para organizações criminosas especializadas.
A Binance afirmou que os fundos dos clientes estão seguros e que assumirá integralmente eventuais perdas. A empresa também informou que está trabalhando com autoridades policiais e organizações especializadas para rastrear os valores e identificar os responsáveis.
A promessa de ressarcimento é fundamental para tentar conter a desconfiança, mas não elimina os questionamentos sobre como uma vulnerabilidade dessa magnitude conseguiu atingir a infraestrutura da plataforma.
Um novo alerta sobre a guerra cibernética internacional
O episódio envolvendo a Binance demonstra como operações cibernéticas podem ultrapassar os limites tradicionais da segurança digital e produzir consequências econômicas de escala internacional.
Caso a participação norte-coreana seja confirmada, o ataque representará mais um exemplo de como capacidades digitais podem ser utilizadas como instrumentos de obtenção de recursos financeiros por Estados submetidos a sanções internacionais.
Não se trata apenas de invadir computadores ou roubar senhas. Operações dessa natureza exigem conhecimento avançado de infraestrutura tecnológica, movimentação internacional de recursos, técnicas de ocultação financeira e capacidade de explorar vulnerabilidades em sistemas utilizados por milhões de pessoas.
O caso também reforça a importância da cooperação entre empresas privadas, serviços de inteligência e autoridades policiais. Afinal, embora as transações em blockchain possam ser rastreadas publicamente, identificar quem está por trás de uma carteira digital e recuperar os recursos são desafios completamente diferentes.
Por enquanto, a investigação continua, e a principal incógnita permanece: quanto dos bilhões de dólares desviados poderá efetivamente ser recuperado?
Se confirmada a atribuição à Coreia do Norte, a operação contra a Binance poderá se tornar um dos episódios mais expressivos da história da guerra cibernética, demonstrando que o sistema financeiro digital também se tornou um campo estratégico de disputa entre Estados.
Descubra mais sobre Área Militar
Assine para receber nossas notícias mais recentes por e-mail.